


A medida que las organizaciones se enfrenten a nuevos riesgos derivados de agentes IA con privilegios excesivos, la delegación de autoridad y ataques cada vez más autónomos, aumentarán los desafíos en gestión de la seguridad. Así se establece en el informe de BeyondTrust, que expone las principales predicciones en materia de ciberseguridad para 2027 y años posteriores.
Elaborado por expertos en seguridad e investigadores de BeyondTrust Phantom Labs®, este informe anual analiza cómo los agentes autónomos de IA, los ciberataques a velocidad de máquina, los riesgos cada vez mayores relacionados con las identidades no humanas y la evolución de las expectativas normativas redefinirán la ciberseguridad durante los próximos cinco años y más allá.

“Mientras los agentes de IA asumen más responsabilidades en toda la empresa, el reto ya no consiste simplemente en determinar quién o qué tiene acceso, sino en comprender qué están autorizadas a hacer esas identidades, hasta dónde llega su autoridad y quién sigue siendo responsable de sus acciones”, afirmó Marcio Bonifacio, vicepresidente de Ventas para Latinoamérica y el Caribe de BeyondTrust.
Así mismo, Javier Fernández, gerente de Ventas de la Región NOLA de BeyondTrust, agregó: “A medida que las organizaciones conectan identidades humanas, de máquinas y de agentes de IA en entornos cada vez más distribuidos, los atacantes ya no necesitan encontrar una nueva vulnerabilidad: buscan las relaciones de identidad que puedan conducir a accesos privilegiados. Identificar dónde esas conexiones generan una exposición real se ha convertido en uno de los principales desafíos de la seguridad empresarial”.
Previsiones:
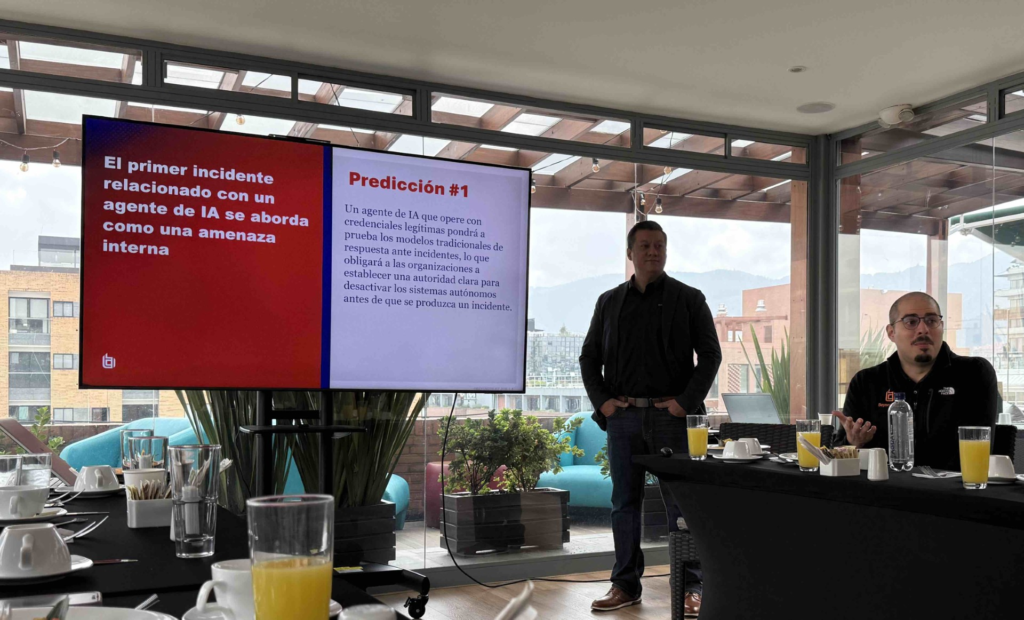
1. El primer incidente grave relacionado con un agente de IA se aborda como si se tratara de una amenaza interna: un agente de IA que opere con credenciales legítimas pondrá a prueba los modelos tradicionales de respuesta ante incidentes, lo que obligará a las organizaciones a establecer una autoridad clara para desactivar los sistemas autónomos antes de que se produzca un incidente. (Bradley Smith, Vicepresidente sénior y subdirector de Seguridad de la Información de BeyondTrust).
2. Los agentes de IA con privilegios excesivos: una nueva vía de ataque. Los agentes de IA con privilegios excesivos se convertirán en una vía de ataque principal, ya que los atacantes aprovecharán sus permisos legítimos para acceder a sistemas sensibles, lo que hace que el principio del privilegio mínimo sea esencial para limitar el impacto de una intrusión. (Sergio García, BeyondTrust Phantom Labs®)
3. El aumento de vulnerabilidades en el software de código abierto exige un cambio de estrategia: el aluvión de CVE pone fin a la estrategia de “parchearlo todo”: la investigación de vulnerabilidades asistida por IA acelerará su identificación, especialmente en el software de código abierto. Esto hará que la priorización basada en inteligencia sobre amenazas y la aplicación del principio de privilegio mínimo sean cada vez más importantes. (Tyler Jespersen, BeyondTrust Phantom Labs®)
4. IA contra IA: los ciberataques autónomos pasan a otro nivel: la primera brecha de seguridad totalmente autónoma y de principio a fin, reconocida públicamente, podría producirse en 2027. En este escenario, agentes de IA identificarían vulnerabilidades de forma independiente, encadenarían técnicas de explotación y extraerían datos, mientras que los equipos de defensa, también impulsados por IA, responderían a la velocidad de las máquinas. (Christopher Hills, Director de Estrategia de Seguridad de BeyondTrust)
5. Demostrar el control de la IA será cada vez más importante: las auditorías de control de la IA cobran fuerza y tienen un costo: los reguladores, los auditores, las aseguradoras y los clientes exigirán cada vez más evidencias concretas de una gobernanza eficaz de la IA, y las organizaciones se enfrentarán a consecuencias financieras y normativas cuando no puedan demostrar que cuentan con los controles adecuados. (Christopher Hills)

De los aparatos desechados a los robots humanoides
Más allá de estas cinco predicciones, el informe completo analiza una gama más amplia de riesgos emergentes y cambios tecnológicos, entre los que se incluyen: “Las credenciales olvidadas” en dispositivos desechados, que examina los riesgos de seguridad que plantean las credenciales que quedan en dispositivos empresariales que ya no se usan. “¿La respuesta a la revolución de la IA? Convertirse en un agricultor”, que plantea una nueva perspectiva sobre la seguridad de identidades, basada en la contención sistemática de riesgos; y “Las respuestas de la inteligencia artificial: una nueva puerta de entrada para los ciberataques”, que analiza cómo las respuestas generadas por IA, que cada vez más personas utilizan para buscar información, pueden convertirse en nuevos puntos vulnerables que los ciberdelincuentes aprovechan para ejecutar ataques.
De cara al futuro, los expertos de BeyondTrust también analizan escenarios que podrían transformar la ciberseguridad y la sociedad, como: “La llegada del día Q”, cuando la computación cuántica permita descifrar datos protegidos, “Cuando dejemos de hablar de inteligencia artificial”, que plantea un futuro en el que la IA estará tan integrada en la vida cotidiana que dejará de percibirse como una tecnología independiente; y “Rosie, la robot”, que explora los desafíos de seguridad que surgirán con la expansión de los robots humanoides capaces de interactuar y realizar tareas en el mundo físico.
Preparación para la próxima frontera de la ciberseguridad
Aunque estas predicciones se proyectan hacia 2027 y próximos años, una investigación reciente de BeyondTrust Phantom Labs ofrece una visión de la magnitud de las actividades de los agentes de IA que ya se está produciendo en los endpoints de las empresas.
En un análisis de cuatro semanas, Phantom Labs observó aproximadamente 1,28 millones de comandos de shell solicitados a partir de 132.000 indicaciones de agentes de programación de IA, con una media de casi 10 comandos por indicación.
La investigación también encontró que el 85 % de los usuarios analizados que utilizan agentes de IA para desarrollar código tenía configurado al menos un servidor del Protocolo de Contexto de Modelo (MCP, por sus siglas en inglés), el cual permite conectar herramientas y fuentes de información externas con modelos y agentes de inteligencia artificial. Este dato evidencia el alcance que pueden tener estos agentes al conectarse e interactuar con diferentes sistemas y herramientas, ampliando también los posibles riesgos de seguridad.
A medida que los agentes de IA asuman más responsabilidades e interactúen con sistemas cada vez más amplios, las organizaciones tendrán que replantearse cómo gestionan la seguridad de la identidad, regulan los privilegios y garantizan la rendición de cuentas sobre las acciones autónomas. Aunque las tecnologías y las amenazas seguirán evolucionando, comprender y controlar los privilegios sigue siendo fundamental para limitar el riesgo.