Liberty Networks advierte que las cuentas de exempleados y proveedores que permanecen activas, así como los permisos acumulados, pueden exponer información financiera y datos de clientes.
De hecho la firma hace un llamado a empresas y gobiernos a revisar los permisos de acceso a sus sistemas, esto teniendo en cuenta que cuando un proveedor termina su contrato y su cuenta sigue activa, conserva una vía de entrada a los sistemas de la empresa. Lo mismo ocurre cuando un colaborador cambia de área y mantiene permisos que ya no necesita. Si un atacante obtiene esas credenciales, puede ingresar con una identidad que la organización todavía reconoce como autorizada.
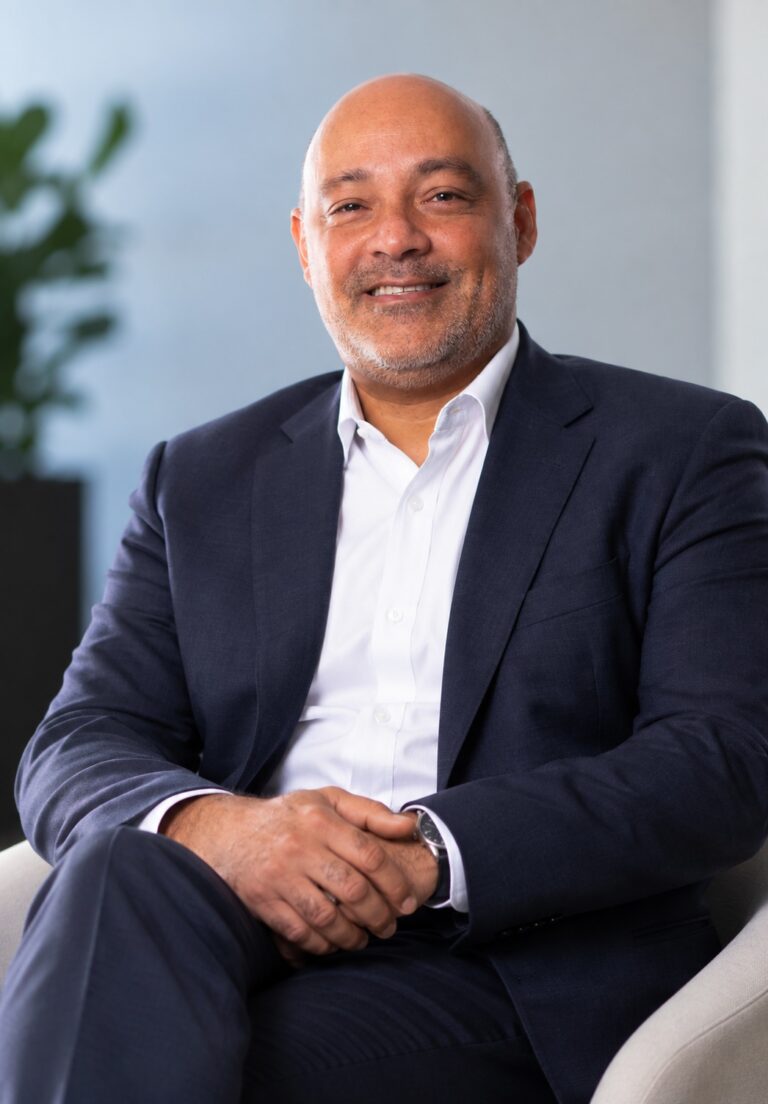
Para reducir ese riesgo, el Danilo Fernandes, vicepresidente y director comercial B2B para América Latina de Liberty Networks, plantea adoptar el enfoque Zero Trust, o confianza cero, que verifica cada acceso y limita lo que cada cuenta puede hacer. A su juicio, revisar estas autorizaciones debe formar parte de la protección del negocio, no solo de la gestión técnica.
La evidencia reciente respalda la advertencia. Según el Reporte Global sobre el Panorama de Amenazas 2026 de Fortinet, basado en su telemetría de 2025, la mayoría de los incidentes en la nube analizados a escala global se originó en credenciales robadas, expuestas o utilizadas indebidamente.
“Autorizar una cuenta implica decidir a qué información y procesos se puede acceder. Si esa cuenta conserva más permisos de los que necesita, también aumenta el riesgo de lo que podría hacer un atacante. Cada revisión debe acompañar la validación en los cambios de funciones de los colaboradores, así como el análisis del inicio y cierre de la relación con cada proveedor”, señaló Fernandes.
Lo que está en juego detrás de un permiso
Zero Trust parte de una idea sencilla: ninguna conexión merece confianza automática al venir de la oficina o utilizar una cuenta conocida. Cada solicitud se evalúa según la identidad, el estado del dispositivo y las condiciones del acceso. Una sesión ya autorizada también puede restringirse si aparecen señales de riesgo, para reducir las posibilidades de que una cuenta comprometida permita avanzar hacia otros sistemas.
Detrás de un permiso puede estar la posibilidad de modificar una orden de compra, consultar estados financieros o descargar una base de clientes. Por eso, verificar quién entra al sistema debe ir acompañado de límites sobre lo que puede hacer una vez dentro.
En la práctica, un proveedor contratado para dar mantenimiento a una aplicación debería acceder solo a los recursos necesarios y durante el período acordado. Al terminar el servicio, sus permisos deben retirarse. La autenticación multifactor, que exige una comprobación adicional a la contraseña, y la revisión de la seguridad del dispositivo complementan ese control.
Tres preguntas para la dirección
Para Fernandes, los equipos directivos deberían comenzar por responder tres preguntas: ¿quién puede entrar hoy a nuestros sistemas?, ¿qué puede hacer una vez dentro?, ¿quién detectaría y detendría un uso indebido? Las respuestas pueden ayudar a identificar cuentas sin responsable, permisos excesivos y aplicaciones cuya actividad nadie supervisa.
El riesgo no termina en los propios empleados. El Global Cybersecurity Outlook 2026 del Foro Económico Mundial señala que el 65% de las grandes empresas identifica las vulnerabilidades de terceros y de la cadena de suministro como su mayor desafío de ciberseguridad, frente al 54% del año anterior. Cada proveedor, socio o servicio externo con acceso a los sistemas es una puerta más que hay que controlar.
Para Liberty Networks, adoptar Zero Trust exige que la dirección de la empresa sepa quién tiene acceso a sus sistemas críticos, para qué necesita los accesos y cuándo deben ser retirados. Esa responsabilidad involucra también a quienes autorizan pagos, administran información de clientes o contratan proveedores. Un cambio de puesto, una salida de personal o el fin de un contrato deben traducirse en cambios efectivos en los accesos.
“Una empresa puede exigir varias aprobaciones para realizar un pago y, al mismo tiempo, mantener activa una cuenta que permite modificar sus datos bancarios. Esa es la exposición que debe revisar. Zero Trust lleva esa disciplina al entorno digital: verificar cada acceso, limitar lo que permite hacer y retirarlo cuando deja de ser necesario. Una cuenta comprometida no debería convertirse en una empresa comprometida”, concluyó Fernandes.